
La sécurité mobile doit être au cœur de la stratégie de mobilité afin de protéger les données de l’entreprise, de maintenir la conformité, d’atténuer les risques et de garantir la sécurité mobile sur tous les appareils.

Gestion des mots de passe
Les mots de passe des appareils constituent une première barrière contre les accès non autorisés et contribuent à protéger les données professionnelles. Il est donc essentiel de définir des règles de sécurité adaptées. Configurez facilement les politiques de mot de passe en conformité avec les exigences de votre organisation. Avec TinyMDM vous pouvez obliger les utilisateurs à choisir un mot de passe complexe et à le changer régulièrement. De cette façon la sécurité de votre flotte est améliorée.
Verrouillage / déverrouillage à distance
Verrouillez instantanément le périphérique pour protéger vos données. Cette option sécurisera l’appareil en forçant l’utilisateur à saisir le mot de passe. Au contraire, déverrouillez le périphérique à distance afin que l’utilisateur puisse y accéder à nouveau si nécessaire.


Effacement des données à distance
En cas de perte ou de vol, empêchez tout accès non autorisé à vos données sensibles. Vous pouvez le réinitialiser à distance pour effacer son contenu de façon sécurisée. Vous pouvez aussi définir un nombre maximal de saisies erronées de mot de passe avant réinitialisation de l’appareil, conformément aux recommandations de l’ANSSI.
Blocage de la réinitialisation usine
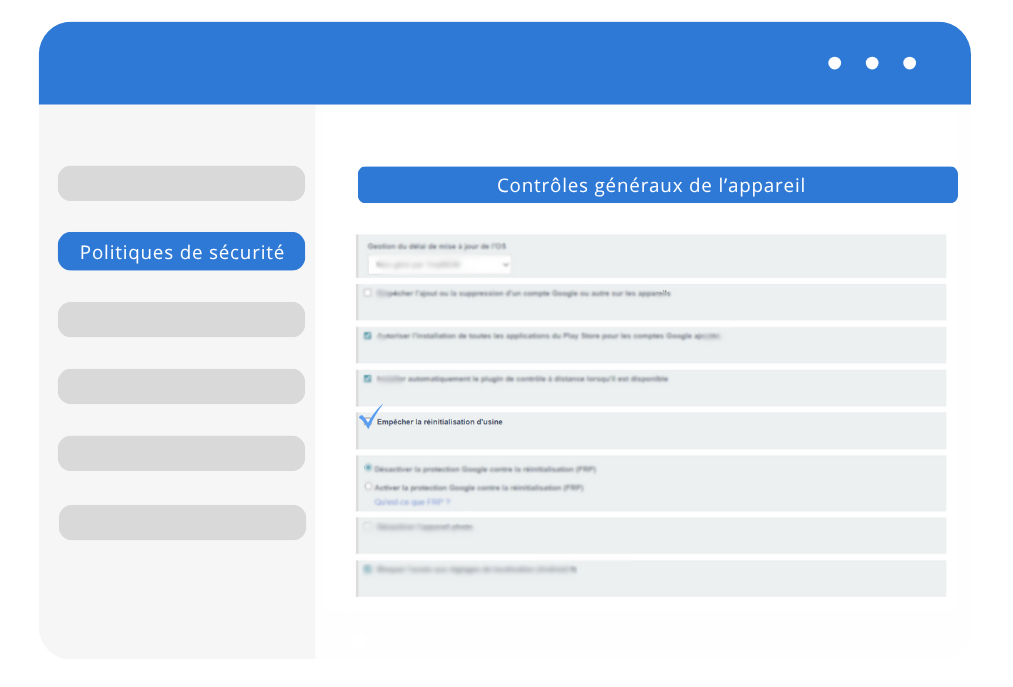
Empêchez toute tentative de réinitialisation aux paramètres d’usine de la part des utilisateurs en activant cette option. Lorsqu’elle est activée, un code temporaire est affiché et l’utilisateur en aura besoin pour pouvoir réinitialiser son appareil.

Gestion du FRP
Depuis votre tableau de bord administrateur TinyMDM, vous pouvez gérer de manière sécurisée l’option FRP sur tous les périphériques. Soit la désactiver afin qu’il soit possible d’ignorer l’étape de vérification du compte Google en cas de réinitialisation aux réglages d’usine, soit l’activer et ajouter un compte Google pour le FRP qui sera pris en compte sur l’ensemble des appareils. (Qu’est-ce que le FRP?).
Gestion de la conformité
Suivez en temps réel le degrés de conformité de vos appareils par rapport aux politiques de sécurité définies. Si un appareil n’est pas tout à fait conforme à vos exigences organisationnelles, agissez immédiatement pour y remédier.

FAQ sur la gestion de la sécurité mobile
Depuis votre console TinyMDM, un système de couleurs vous permet de vérifier la conformité de vos appareils et leur synchronisation. Le vert indique un terminal à jour et connecté. L’orange signale un délai de connexion ou une installation en attente, et le rouge un appareil non conforme ou hors ligne.
Depuis votre tableau de bord, vous pouvez suivre les différentes versions Android de votre parc et identifier facilement les appareils ayant des mises à jour en attente. Pour éviter toute interruption d’activité, TinyMDM vous permet de gérer les mises à jour du système d’exploitation selon quatre modes : laissées à la main de l’utilisateur, automatiques dès leur sortie, planifiées la nuit pour ne pas perturber le temps de travail, ou différées de 30 jours pour vous laisser le temps de les tester.
TinyMDM vous permet de gérer la politique de mots de passe pour sécuriser l’accès aux appareils et/ou au profil de travail (WPCO/BYOD). Vous pouvez exiger un type de verrouillage (code PIN, schéma, ou mot de passe complexe), définir une longueur minimale, interdire la biométrie (empreinte, visage), et planifier une expiration du mot de passe.
Pour éviter qu’un utilisateur n’efface toutes les données de son équipement, vous pouvez interdire la réinitialisation d’usine depuis les contrôles généraux de votre politique de sécurité. Une fois cette restriction activée, les collaborateurs ne pourront plus remettre leur appareil à zéro depuis leurs paramètres : toute tentative bloquera l’action. Pour procéder à une réinitialisation légitime, un code temporaire spécifique, visible depuis votre console d’administration, sera alors indispensable pour débloquer l’action.